O Windows Live Admin Center é um concorrente direto do Google Apps. Este serviço da Microsoft oferece hospedagem para um domínio já existente integrando Windows Live Space , Hotmail e Messenger, você pode personalizado o Windows Live com seu próprio logotipo.
Para pequena empresa que não querem gastar, agora pode ter um e-mail @seudomínio e usar todos os recursos que o Windows Live oferece.

segunda-feira, 5 de março de 2012


WSUS com BatchPatch
Olá,
Para quem tem implementado o WSUS em sua infra, segue um programa muito bom para auxiliar nas tarefas de gerenciamento de aplicação dos Pacth entre outros recursos.
Para quem tem implementado o WSUS em sua infra, segue um programa muito bom para auxiliar nas tarefas de gerenciamento de aplicação dos Pacth entre outros recursos.
Features
- Initiate the download and / or installation of Windows updates on MANY remote computers simultaneously from a single console (works with your own WSUS server or Microsoft’s server)
- Reboot or shutdown remote hosts and monitor status in real-time with integrated pinging
- Deploy non-Windows patches to remote hosts
- Integrated job queues: Create job queues to execute a set of actions sequentially on remote hosts
- Execute your own custom scripts locally or remotely or add them to job queues for full automation flexibility
- Integrated task scheduler: Any action or entire job queue can be executed by the task scheduler on a specific date and time
- Retrieve the last boot time from remote hosts (very handy when rebooting computers)
- Retrieve the used/free C: disk space from remote hosts (make sure the remote hosts have enough space available for patch installations)
- Retrieve the list of services that are set to “Automatic” but not currently running on the remote hosts (diagnose bootup issues)
- Wake on LAN
Migração para o 2008 Server R2
Em acompanhamento aos projetos de migração das plataformas w3k para w8k segue uma série de vídeos fornecem informações técnicas e gerenciais para profissionais que possuem Windows server 2003 e desejam migrar para Windows Server 2008 e Windows Server 2008 R2.
Link: Migração Para windows Server 2008 R2
Estes vídeos são da serie de trainamentos disponibilizados pela MS, abaixo segue o conteúdo do curso para a migração de AD.
Link: Migração Para windows Server 2008 R2
Estes vídeos são da serie de trainamentos disponibilizados pela MS, abaixo segue o conteúdo do curso para a migração de AD.
Download: Artigo sobre Group Policy Objects
No site do Marcelo Sincic, ele disponibilizou um e-book abordando os principais conceitos e práticas para trabalhar com Group Policy Objects (GPO).
“Um guia prático e didático destinado a administradores de redes, que facilitará o trabalho diário de todos.”
Tópicos:
O que é GPO?
Herança de GPOS, qual GPO ganha?
Bloquear Herança
Forçar a aplicação de uma GPO
Criar uma GPO.
Vinculando GPO.
Criando Filtros de segurança e WMI
Starter GPOs
Configurar (Editar) uma GPO
Filtro de diretivas
Group Policy Preferences (GPP)
Item Level targeting
Algumas diretivas interessantes.
Instalação de Softwares via GPO.
User Group Policy Loopback Processing Mode.
Download Gratuito E-book – Diretivas de grupo
“Um guia prático e didático destinado a administradores de redes, que facilitará o trabalho diário de todos.”
Tópicos:
O que é GPO?
Herança de GPOS, qual GPO ganha?
Bloquear Herança
Forçar a aplicação de uma GPO
Criar uma GPO.
Vinculando GPO.
Criando Filtros de segurança e WMI
Starter GPOs
Configurar (Editar) uma GPO
Filtro de diretivas
Group Policy Preferences (GPP)
Item Level targeting
Algumas diretivas interessantes.
Instalação de Softwares via GPO.
User Group Policy Loopback Processing Mode.
Download Gratuito E-book – Diretivas de grupo
terça-feira, 3 de maio de 2011
NTDSUTIL: Utilizando Seize e Metadata Cleanup
Como transferir os mestres de operações para outro controlador de domínio quando o mestre de operações de origem está off-line ou foi destruído
Para que o Active Directory funcione de forma estável, é necessário que:
- A resolução de nomes DNS seja feita com sucesso;
- Pelo menos um controlador de domínio esteja on-line e respondendo, inclusive disponibilizando os compartilhamentos SYSVOL e NETLOGON;
- Pelo menos um catálogo global esteja on-line e respondendo;
- Os cinco mestres de operações estejam atribuídos aos controladores de domínios on-line.
É muito comum administradores de rede descartarem um controlador de domínio mais antigo (normalmente o primeiro que foi instalado), substituindo o computador por outro controlador de domínio mais novo e eficiente, mas encontrarem problemas com o Active Directory a partir da remoção do primeiro controlador de domínio da rede.
FSMO e Global Catalog do AD
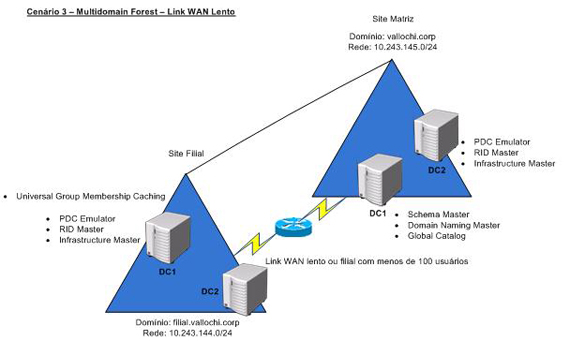
| Este artigo tem por objetivo não só promover uma explicação sobre as FSMO (Flexible Single-Master Operations) e Global Catalog do Active Directory, mas também centralizar informações diversas obtidas através de pesquisas em artigos e materiais oficiais da Microsoft, demonstrando através de cenários as recomendações realizadas sobre o assunto. Introdução No Windows NT 4.0 havia o conceito de PDC (Primary Domain Controller) que era responsável por processar e disponibilizar todas as informações do domínio e também existia o chamado BDC (Backup Domain Controller) que possuía uma cópia de leitura das informações do domínio. Este modelo era também conhecido por ‘Single-Master’. Quando ocorria algum problema com o PDC havia necessidade de se promover manualmente algum dos BDC para a função do PDC. A partir do Windows 2000, surgiu o conceito de ‘Multi-Master’, pois todos os controladores de domínio passaram a armazenar uma cópia do diretório ativo que pode ser modificada. O gerenciamento destas alterações passou a ser mais complexo, exigindo controles especiais para tratarem os possíveis conflitos. Um exemplo de conflito seria a alteração de senha por um usuário enquanto um administrador excluiria este usuário. Para prevenir que ocorram problemas em função de alterações como essa foram criadas as regras do FSMO (Flexible Single-Master Operations). Para mudanças como essas, um controlador de domínio chamado de Mestre de Operações irá centralizar e processar as atualizações. Esta operação, realizada com base de modelo single-master irá prevenir os possíveis conflitos de atualizações na base do AD. |
quarta-feira, 23 de fevereiro de 2011
Assumindo o controle total do computador sem fazer logoff de uma conta restrita de usuário
Pessoal encontrei esse post no blog do Gutemberg lima, achei muito interessante e resolvi compartilhar aqui.
Dica válida para Windows XP e Server 2003.
Tempos atrás eu postei esta dica.
Mas o post mencionado se resume em apenas executar alguns recursos avançados do Windows com a opção "Executar como..."
Hoje vou ensinar uma dica semelhante a esta, porém, mil vezes melhor!
CENÁRIO:
Some-se a isto o fato que o usuário não pode fazer logoff, visto que no momento uma tarefa de backup está em execução e não pode de jeito nenhum ser cancelada.
E agora? Você precisará aguardar o backup ser finalizado para fazer o logoff da conta de Francisco Bezerra para em seguida efetuar logon com sua conta detentora de privilégios administrativos?
Dica válida para Windows XP e Server 2003.
Tempos atrás eu postei esta dica.
Mas o post mencionado se resume em apenas executar alguns recursos avançados do Windows com a opção "Executar como..."
Hoje vou ensinar uma dica semelhante a esta, porém, mil vezes melhor!
CENÁRIO:
Digamos que num belo dia o usuário Francisco Bezerra liga para você solicitando suporte. Ele menciona que não consegue acessar os arquivos localizados no servidor da corporação. Daí você chega até ao computador e identifica que nas propriedades do TCP/IP o adaptador de rede local está configurado para receber um endereço IP automaticamente quando na realidade deveria estar configurado com um endereço IP estático.
Para corrigir isto você deve acessar as configurações do TCP/IP, no entanto, a conta do usuário é restrita, ou seja, não tem os privilégios necessários para configurar as propriedades do TCP/IP. E você se dá conta que o recurso "Executar como..." não funciona neste caso.
Além disso, o usuário precisa que você instale diversos softwares necessários ao seu trabalho e mais uma vez a conta de Francisco Bezerra não permite a instalação dos mesmos.
Some-se a isto o fato que o usuário não pode fazer logoff, visto que no momento uma tarefa de backup está em execução e não pode de jeito nenhum ser cancelada.
E agora? Você precisará aguardar o backup ser finalizado para fazer o logoff da conta de Francisco Bezerra para em seguida efetuar logon com sua conta detentora de privilégios administrativos?
"O pulo do gato!" Passando a perna no Windows!
Assinar:
Postagens (Atom)